Domain schmuck-münchen.de kaufen?
Wir ziehen mit dem Projekt
schmuck-münchen.de um.
Sind Sie am Kauf der Domain
schmuck-münchen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schmuck-münchen.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **

Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
Brosche, Heidemarie: Sprachsensibel unterrichtenSprachsensibel unterrichten , Schritt-für-Schritt-Leitfaden für einen kultur- und sprachsensiblen Schulalltag (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 201805, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Brosche, Heidemarie~Hembacher-Sezer, Ruth, Seitenzahl/Blattzahl: 120, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; DaZ & Mehrsprachigkeit; Diagnostik & Förderung; Ratgeber, Fachschema: Lernmittel~Unterrichtsmedium~Interkulturell / Didaktik, Methodik, Lehrermaterial~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Didaktik und Methodik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 210, Höhe: 10, Gewicht: 369, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sündiges MünchenSündiges München , Spießig! Das ist das Image der Nachkriegszeit - und das ist auch das Image Münchens. Zu Recht? Die Bilder des Fotografen Al Herb erzählen eine ganz andere Geschichte. Als junger Mann tauchte Herb ein in das Nachtleben der Münchner Nachkriegszeit, in die Welt der Auszieh-Künstlerinnen, der amerikanischen GIs und ihrer 'Frolleins', der Bordsteinschwalben sowie der Twist- und Rock'n'Roll-Tänzer. Damals gab es in München noch keine Sperrbezirke. Es gab den 'Flesh-Pot', wie es die GIs nannten, den bestens gefüllten Fleischtopf. Vor allem rings um den Hauptbahnhof blühte das Geschäft mit dem Sex - einerseits künstlerisch auf der Bühne, andererseits handfest in Stundenhotels. Und mitten drin eine Jugend, die sich das Nachkriegsgrau von der Seele tanzte. Al Herb war bis in die Mitte der 1970er Jahre mit seiner Kamera dicht am Geschehen. Die 'Schönheits-' und Striptänzerinnen vertrauten ihm, beauftragten ihn oft, ihre Show fotografisch zu dokumentieren. Seine Bilder zeigen ein so pulsierendes Nachtleben, dass man sich als heutiger Betrachter verwundert die Augen reibt: Ist das wirklich München, nicht doch Paris, Berlin oder London? Aber die Nacht hatte schon immer ihre Schattenseiten. Hinter einer sündig glitzernden Fassade verbargen sich auch damals tragische Schicksale. Al Herb streifte immer wieder durch den Bahnhof und fotografierte die Verlierer der Nachkriegsjahre, die Obdachlosen, Kriegskrüppel, Gescheiterten und Gestrandeten. Sie gehörten ebenso dazu wie die Schönen der Nacht, die mit ihren Körpern in der einen oder anderen Form Geld verdienten. Münchens sündige Vergangenheit in all ihren Facetten zeigt das vorliegende Buch mit einer Auswahl der faszinierendsten Fotos zwischen Striptease und Alkoholleichen aus dem Archiv von Al Herb. , Luftversorgung > Auto-Tuning & -Styling , Auflage: Neuauflage, Erscheinungsjahr: 20120702, Produktform: Kartoniert, Fotograph: Herb, Al, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 167, Abbildungen: 155 Duotone Fotos, Keyword: Fünfziger Jahre; München; Nachkriegszeit; Nachtclub; Nachtleben; Strip; Stripclub; Striptease; Tänzerin, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Heimatkunde~München / Bildband, Fachkategorie: Fotografie~Heimatkunde~Orte auf alten Fotografien, Region: München, Thema: Entdecken, Warengruppe: HC/Fotografie, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hirschkäfer Verlag, Verlag: Hirschkäfer Verlag, Verlag: Arz, Martin, Länge: 240, Breite: 192, Höhe: 15, Gewicht: 533, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783940839077, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...61,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...66,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann man eine Brosche, einen Anhänger und einen Ring gleichzeitig tragen?
Ja, man kann eine Brosche, einen Anhänger und einen Ring gleichzeitig tragen. Es hängt von persönlichem Geschmack und Stilvorlieben ab, wie man Schmuckstücke kombiniert. Es ist wichtig, dass die Schmuckstücke gut zueinander passen und nicht zu überladen wirken. **
-
Halskette oder Armband?
Das hängt von persönlichen Vorlieben und dem gewünschten Look ab. Eine Halskette kann ein Outfit eleganter machen und den Blick auf den oberen Teil des Körpers lenken. Ein Armband hingegen kann subtiler sein und das Handgelenk schmücken. Letztendlich ist es eine Frage des individuellen Stils und der gewünschten Wirkung. **
-
Was kann ich gegen Rost an meinem Armband und meiner Halskette, Thomas Sabo Anhänger, tun?
Um Rost von deinem Armband und deiner Halskette zu entfernen, kannst du sie vorsichtig mit einer Zahnbürste und einer Mischung aus Wasser und Backpulver reinigen. Anschließend gründlich abspülen und trocknen lassen. Um zukünftige Rostbildung zu verhindern, solltest du sicherstellen, dass deine Schmuckstücke trocken und vor Feuchtigkeit geschützt aufbewahrt werden. **
-
Welche Boni sollte man in Metin2 für Helm, Waffe, Rüstung, Schuhe, Armband, Halskette und Ohrringe haben?
Die Wahl der Boni in Metin2 hängt von der Spielweise und dem Charakter ab. Allgemein sind jedoch Boni wie Angriffswert, Verteidigung, TP-Regeneration und kritische Trefferwahrscheinlichkeit für Waffen und Rüstung empfehlenswert. Für Schuhe sind Geschwindigkeit und Ausweichen nützlich, während für Schmuckstücke Boni wie TP-Regeneration, Angriffswert und kritische Trefferwahrscheinlichkeit von Vorteil sind. Es ist wichtig, die Boni auf die individuellen Bedürfnisse des Charakters anzupassen. **

Möchte mein Freund mir Ohrringe, einen Ring oder vielleicht sogar ein Armband schenken, möchte ich nicht?
Es ist wichtig, offen und ehrlich mit deinem Freund über deine Vorlieben und Wünsche zu sprechen. Er wird es sicherlich zu schätzen wissen, wenn du ihm sagst, dass du keine Ohrringe, Ringe oder Armbänder möchtest. Vielleicht könnt ihr gemeinsam überlegen, welche Art von Geschenken dir besser gefallen würden. **
Wie kann man aus einer Halskette ein Armband machen?
Um aus einer Halskette ein Armband zu machen, kann man die Kette einfach um das Handgelenk legen und die Länge anpassen, indem man ein oder mehrere Glieder entfernt. Alternativ kann man auch einen Verschluss anbringen, um das Armband sicher zu befestigen. Man kann auch zusätzliche Verzierungen oder Anhänger hinzufügen, um das Armband individuell zu gestalten. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
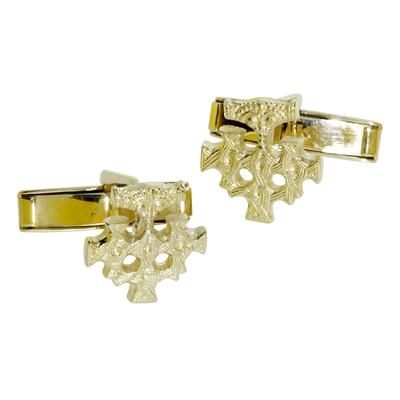
Manschettenknöpfe OSTSEE-SCHMUCK "Ostsee-Schmuck Manschettenknöpfe Hiddensee", gelb, Manschettenknöpfe, Herren, Silber 925 (Sterlingsilber)Schmuckmotiv angelehnt an den Goldschatz der Wikinger, gefunden im Jahre 1872 am Strand von Hiddensee. Die Manschettenknöpfe aus Silber 925/000, vergoldet haben eine Größe von 15 x 13 mm. Mit haltbarer Feingoldvergoldung., Material: Material: Silber...118,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brosche, Heidemarie: Sprachsensibel unterrichtenSprachsensibel unterrichten , Schritt-für-Schritt-Leitfaden für einen kultur- und sprachsensiblen Schulalltag (5. bis 10. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 201805, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Brosche, Heidemarie~Hembacher-Sezer, Ruth, Seitenzahl/Blattzahl: 120, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 5. bis 10. Klasse; DaZ & Mehrsprachigkeit; Diagnostik & Förderung; Ratgeber, Fachschema: Lernmittel~Unterrichtsmedium~Interkulturell / Didaktik, Methodik, Lehrermaterial~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Didaktik und Methodik, Fachkategorie: Schule und Lernen~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: SEK, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 210, Höhe: 10, Gewicht: 369, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sündiges MünchenSündiges München , Spießig! Das ist das Image der Nachkriegszeit - und das ist auch das Image Münchens. Zu Recht? Die Bilder des Fotografen Al Herb erzählen eine ganz andere Geschichte. Als junger Mann tauchte Herb ein in das Nachtleben der Münchner Nachkriegszeit, in die Welt der Auszieh-Künstlerinnen, der amerikanischen GIs und ihrer 'Frolleins', der Bordsteinschwalben sowie der Twist- und Rock'n'Roll-Tänzer. Damals gab es in München noch keine Sperrbezirke. Es gab den 'Flesh-Pot', wie es die GIs nannten, den bestens gefüllten Fleischtopf. Vor allem rings um den Hauptbahnhof blühte das Geschäft mit dem Sex - einerseits künstlerisch auf der Bühne, andererseits handfest in Stundenhotels. Und mitten drin eine Jugend, die sich das Nachkriegsgrau von der Seele tanzte. Al Herb war bis in die Mitte der 1970er Jahre mit seiner Kamera dicht am Geschehen. Die 'Schönheits-' und Striptänzerinnen vertrauten ihm, beauftragten ihn oft, ihre Show fotografisch zu dokumentieren. Seine Bilder zeigen ein so pulsierendes Nachtleben, dass man sich als heutiger Betrachter verwundert die Augen reibt: Ist das wirklich München, nicht doch Paris, Berlin oder London? Aber die Nacht hatte schon immer ihre Schattenseiten. Hinter einer sündig glitzernden Fassade verbargen sich auch damals tragische Schicksale. Al Herb streifte immer wieder durch den Bahnhof und fotografierte die Verlierer der Nachkriegsjahre, die Obdachlosen, Kriegskrüppel, Gescheiterten und Gestrandeten. Sie gehörten ebenso dazu wie die Schönen der Nacht, die mit ihren Körpern in der einen oder anderen Form Geld verdienten. Münchens sündige Vergangenheit in all ihren Facetten zeigt das vorliegende Buch mit einer Auswahl der faszinierendsten Fotos zwischen Striptease und Alkoholleichen aus dem Archiv von Al Herb. , Luftversorgung > Auto-Tuning & -Styling , Auflage: Neuauflage, Erscheinungsjahr: 20120702, Produktform: Kartoniert, Fotograph: Herb, Al, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 167, Abbildungen: 155 Duotone Fotos, Keyword: Fünfziger Jahre; München; Nachkriegszeit; Nachtclub; Nachtleben; Strip; Stripclub; Striptease; Tänzerin, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Heimatkunde~München / Bildband, Fachkategorie: Fotografie~Heimatkunde~Orte auf alten Fotografien, Region: München, Thema: Entdecken, Warengruppe: HC/Fotografie, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hirschkäfer Verlag, Verlag: Hirschkäfer Verlag, Verlag: Arz, Martin, Länge: 240, Breite: 192, Höhe: 15, Gewicht: 533, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783940839077, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Kann man eine Brosche, einen Anhänger und einen Ring gleichzeitig tragen?
Ja, man kann eine Brosche, einen Anhänger und einen Ring gleichzeitig tragen. Es hängt von persönlichem Geschmack und Stilvorlieben ab, wie man Schmuckstücke kombiniert. Es ist wichtig, dass die Schmuckstücke gut zueinander passen und nicht zu überladen wirken. **
-
Halskette oder Armband?
Das hängt von persönlichen Vorlieben und dem gewünschten Look ab. Eine Halskette kann ein Outfit eleganter machen und den Blick auf den oberen Teil des Körpers lenken. Ein Armband hingegen kann subtiler sein und das Handgelenk schmücken. Letztendlich ist es eine Frage des individuellen Stils und der gewünschten Wirkung. **
Ähnliche Suchbegriffe für Endpoint
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...61,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...66,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...125,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kann ich gegen Rost an meinem Armband und meiner Halskette, Thomas Sabo Anhänger, tun?
Um Rost von deinem Armband und deiner Halskette zu entfernen, kannst du sie vorsichtig mit einer Zahnbürste und einer Mischung aus Wasser und Backpulver reinigen. Anschließend gründlich abspülen und trocknen lassen. Um zukünftige Rostbildung zu verhindern, solltest du sicherstellen, dass deine Schmuckstücke trocken und vor Feuchtigkeit geschützt aufbewahrt werden. **
-
Welche Boni sollte man in Metin2 für Helm, Waffe, Rüstung, Schuhe, Armband, Halskette und Ohrringe haben?
Die Wahl der Boni in Metin2 hängt von der Spielweise und dem Charakter ab. Allgemein sind jedoch Boni wie Angriffswert, Verteidigung, TP-Regeneration und kritische Trefferwahrscheinlichkeit für Waffen und Rüstung empfehlenswert. Für Schuhe sind Geschwindigkeit und Ausweichen nützlich, während für Schmuckstücke Boni wie TP-Regeneration, Angriffswert und kritische Trefferwahrscheinlichkeit von Vorteil sind. Es ist wichtig, die Boni auf die individuellen Bedürfnisse des Charakters anzupassen. **
-
Möchte mein Freund mir Ohrringe, einen Ring oder vielleicht sogar ein Armband schenken, möchte ich nicht?
Es ist wichtig, offen und ehrlich mit deinem Freund über deine Vorlieben und Wünsche zu sprechen. Er wird es sicherlich zu schätzen wissen, wenn du ihm sagst, dass du keine Ohrringe, Ringe oder Armbänder möchtest. Vielleicht könnt ihr gemeinsam überlegen, welche Art von Geschenken dir besser gefallen würden. **
-
Wie kann man aus einer Halskette ein Armband machen?
Um aus einer Halskette ein Armband zu machen, kann man die Kette einfach um das Handgelenk legen und die Länge anpassen, indem man ein oder mehrere Glieder entfernt. Alternativ kann man auch einen Verschluss anbringen, um das Armband sicher zu befestigen. Man kann auch zusätzliche Verzierungen oder Anhänger hinzufügen, um das Armband individuell zu gestalten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.